Bảo mật cuộc gọi đang trở thành mối bận tâm hàng đầu của giới quản trị khi chuyển dịch tổng đài lên đám mây. Việc phân quyền lỏng lẻo và thiếu kiểm soát phiên truy cập có thể dẫn đến thất thoát thông tin khách hàng. Do đó, doanh nghiệp cần chủ động thiết lập các rào cản kỹ thuật để bảo vệ dữ liệu vận hành.
Về bản chất, bảo mật cuộc gọi là việc giữ cho thông tin đàm thoại chỉ đến đúng người được phép. Dữ liệu này bao gồm file ghi âm, lịch sử liên lạc và thông tin khách hàng. Khi tổng đài lên đám mây, rủi ro dịch chuyển từ tủ máy vật lý sang tài khoản và quyền truy cập.
Thực tế cho thấy nhiều đơn vị vẫn giữ thói quen quản lý lỏng lẻo từ thời tổng đài truyền thống. Hậu quả là nguy cơ rò rỉ dữ liệu gia tăng đáng kể. Vì vậy, việc xây dựng quy chuẩn an toàn cho hệ thống liên lạc cần được ưu tiên ngay từ đầu.
Tóm tắt nhanh
- Bối cảnh: Tổng đài đám mây giúp mở rộng quy mô nhưng làm tăng điểm tiếp xúc dữ liệu.
- Vấn đề: Nguy cơ thất thoát file ghi âm và thông tin khách hàng chủ yếu đến từ phân quyền nội bộ.
- Khung giải pháp: Kiểm soát chặt chẽ 4 lớp gồm tài khoản, quyền nghe tải, kết nối API và quy trình nhân sự.
- Hướng đi: Doanh nghiệp cần chuẩn hóa danh mục 16 việc bảo vệ dữ liệu trước các yêu cầu tuân thủ mới.
Mục lục
- I. Dữ liệu cuộc gọi gồm những gì và vì sao cần bảo mật cuộc gọi
- II. 4 lớp rủi ro khi đưa tổng đài lên cloud
- III. Checklist bảo mật cuộc gọi 16 việc
- IV. Ai giữ chìa khoá: phân vai trong đội CSKH
- V. Khi nhân viên nghỉ việc hoặc nghi lộ dữ liệu: 6 bước xử lý
- VI. Câu hỏi nên hỏi nhà cung cấp tổng đài cloud
- VII. Câu hỏi thường gặp về bảo mật cuộc gọi
- VIII. Bảo vệ dữ liệu tổng đài từ ý thức vận hành
I. Dữ liệu cuộc gọi gồm những gì và vì sao cần bảo mật cuộc gọi
Trong hoạt động chăm sóc khách hàng, mỗi tương tác thoại phát sinh nhiều lớp thông tin giá trị. Dữ liệu mở rộng từ âm thanh đàm thoại đến định danh cá nhân. Ngoài ra, hệ thống còn lưu trữ bối cảnh trao đổi giữa hai bên.
| Loại dữ liệu | Ai thường cần xem | Rủi ro nếu lộ |
|---|---|---|
| Số điện thoại | Tổng đài viên, trưởng nhóm CSKH | Khách hàng bị gọi làm phiền hoặc đối thủ tiếp cận lôi kéo |
| Lịch sử cuộc gọi | Quản lý tổng đài, nhân sự điều phối | Lộ tần suất liên lạc, thời gian phục vụ và thói quen của khách |
| File ghi âm | Nhân sự kiểm định chất lượng, quản lý khiếu nại | Lộ bí mật kinh doanh, thông tin tài chính hoặc khiếu nại nhạy cảm |
| Ghi chú và tag phân loại | Đội ngũ tư vấn, nhân viên hỗ trợ | Lộ đánh giá nội bộ, hành vi mua hàng và nhu cầu đặc thù |
| Dữ liệu đồng bộ sang CRM | Bộ phận kinh doanh, tiếp thị, chăm sóc khách hàng | Thất thoát toàn bộ hồ sơ khách hàng và lịch sử giao dịch |
Hiện nay, tính cấp bách của vấn đề còn gắn liền với khung khổ pháp lý. Cụ thể, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ ngày 01/01/2026. Do đó, doanh nghiệp nên tham vấn bộ phận pháp chế nhằm rà soát quy trình lưu trữ dữ liệu liên lạc.
>>> Xem thêm: Ghi âm cuộc gọi doanh nghiệp 2026: Quản lý chất lượng và xử lý khiếu nại
II. 4 lớp rủi ro khi đưa tổng đài lên cloud
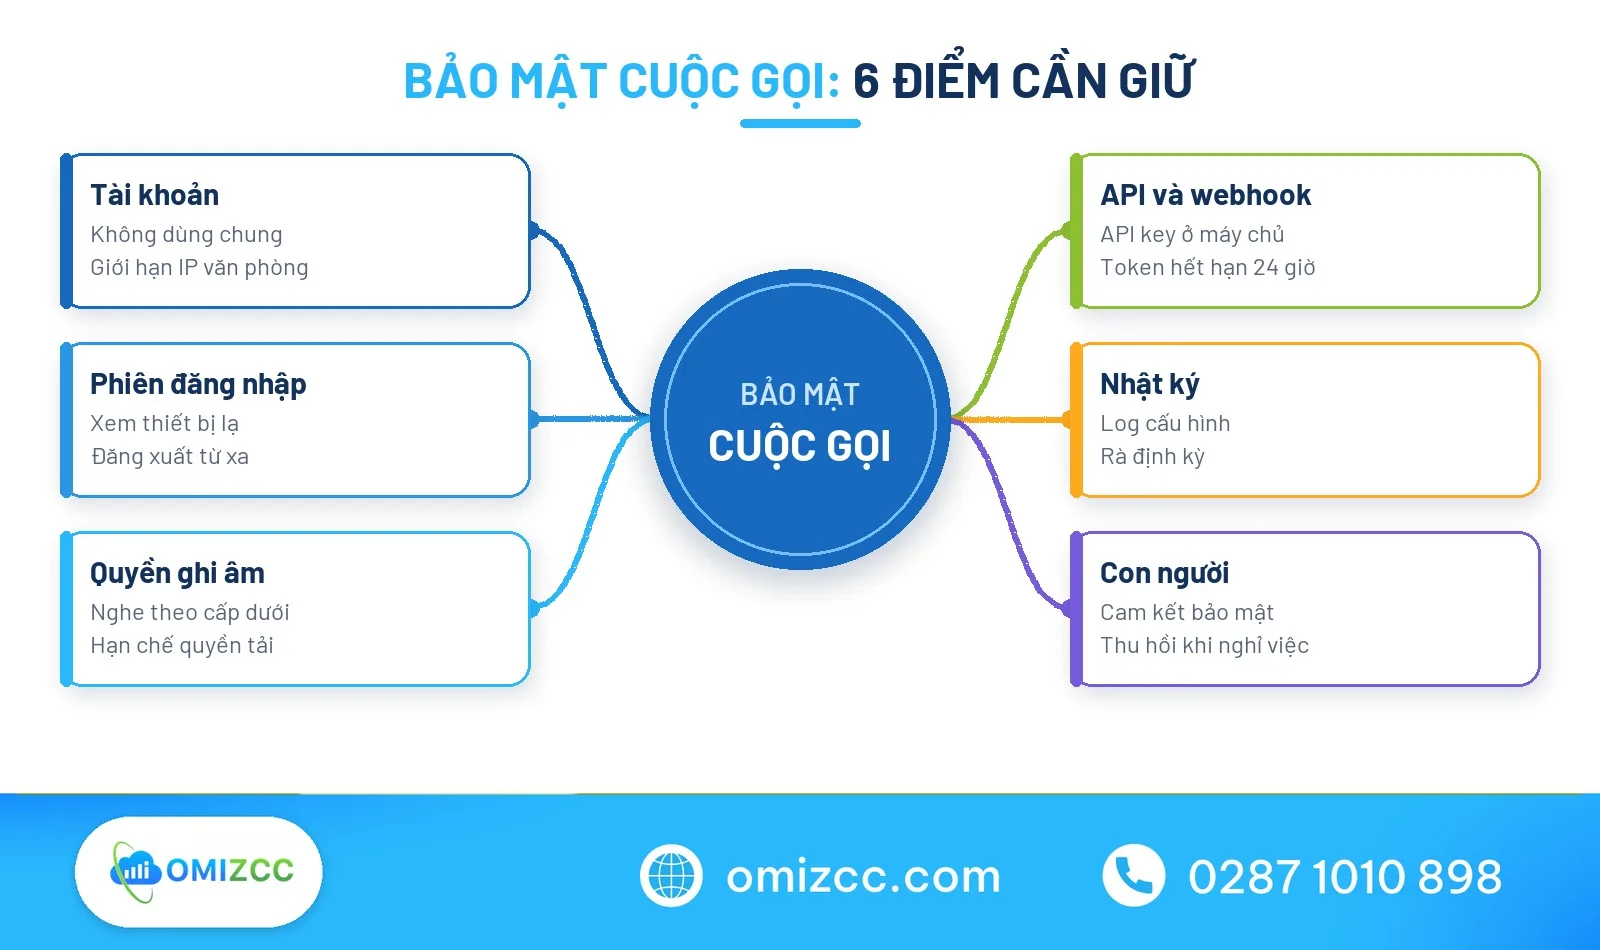
Khi xem xét 4 lớp rủi ro, bài toán bảo mật cuộc gọi trở nên rõ ràng hơn. Môi trường đám mây mở rộng diện tích tấn công qua nhiều điểm chạm. Vì vậy, nhà quản trị cần nhận diện chính xác từng lớp nguy cơ.
1. Tài khoản và đăng nhập
Trước hết, tài khoản truy cập là cánh cửa đầu tiên đi vào hệ thống. Nhiều đơn vị để nhân viên dùng mật khẩu yếu hoặc chia sẻ chung tài khoản. Hơn nữa, việc thiếu xác thực nhiều lớp khiến nguy cơ chiếm quyền điều khiển tăng cao.
2. Quyền nghe và tải ghi âm
Tiếp theo, quyền hạn nghe và tải dữ liệu thường bị cấp phát tràn lan. Tổng đài viên tuyến đầu đôi khi được cấp quyền nghe lại toàn bộ cuộc gọi của phòng ban khác. Ngoài ra, tính năng tải file âm thanh về thiết bị cá nhân nếu không chặn sẽ tạo kẽ hở lớn.
3. Kết nối API và webhook
Mặt khác, các điểm kết nối lập trình cũng tiềm ẩn nhiều lỗ hổng nghiêm trọng. Việc lập trình viên để lộ API key trong mã nguồn giao diện rất dễ bị khai thác. Thêm vào đó, webhook không kiểm tra địa chỉ nhận sẽ vô tình đẩy dữ liệu sang máy chủ lạ.
4. Con người và quy trình
Cuối cùng, yếu tố con người luôn là mắt xích dễ tổn thương nhất. Nhân sự nghỉ việc nhưng tài khoản chậm thu hồi là nguyên nhân phổ biến khiến dữ liệu bị mang đi. Ngoài ra, thói quen làm việc từ xa thiếu kiểm soát thiết bị cũng làm gia tăng rủi ro.
Bảo mật đã thành việc của vận hành chứ không chỉ của IT. Doanh nghiệp có thể tham khảo mẫu quy chế bảo mật thông tin trong doanh nghiệp để đưa các nguyên tắc vào văn bản nội bộ. Vì vậy, quy trình cần được siết song song với hạ tầng.
>>> Xem thêm: Webhook là gì? Dùng webhook và API cuộc gọi để tự động tạo ticket, nhắc việc cho CSKH
III. Checklist bảo mật cuộc gọi 16 việc
Để bảo vệ hệ thống thoại hiệu quả, doanh nghiệp cần một danh mục hành động cụ thể. Bảng kiểm tra dưới đây phân bổ 16 nhiệm vụ theo 4 lớp rủi ro cốt lõi. Nhờ đó, nhà quản lý dễ dàng phân công và theo dõi tiến độ thực hiện.
1. Nhóm 1: Kiểm soát tài khoản và đăng nhập
Trước hết, doanh nghiệp cần quản trị chặt chẽ quyền vào hệ thống tổng đài đám mây:
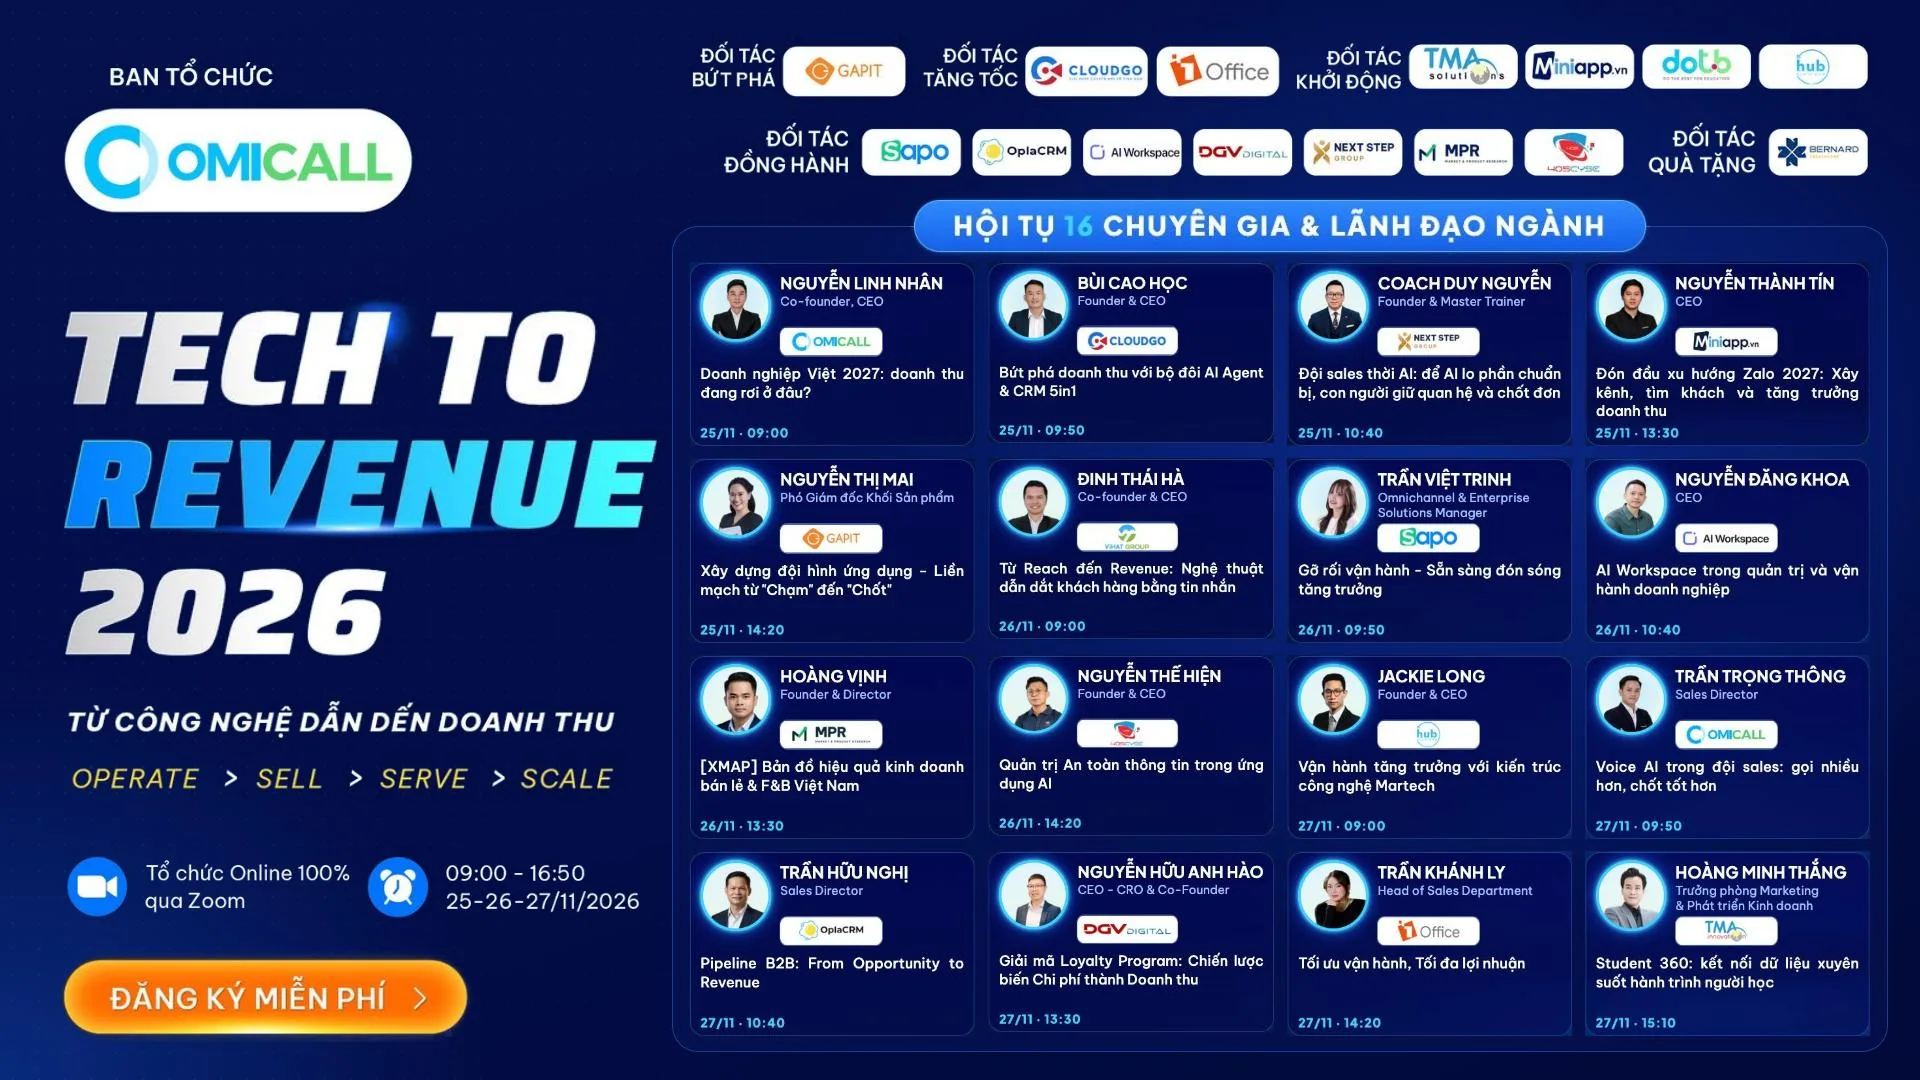
Câu chuyện dữ liệu cuộc gọi chỉ là một phần của bài toán lớn hơn khi doanh nghiệp đưa thêm AI vào vận hành. Đây là nội dung của phiên Quản trị An toàn thông tin trong ứng dụng AI tại Tech to Revenue 2026, diễn ra 14:20–15:00 ngày 26/11/2026. Tech to Revenue 2026 là diễn đàn trực tuyến do OMICall (OMI JSC) tổ chức từ 25 đến 27/11/2026, có 16 diễn giả và 19 phiên; vé Explorer Pass đăng ký miễn phí tại techtorevenue.com/register.
- Kích hoạt tính năng giới hạn IP văn phòng để chỉ cho phép đăng nhập từ mạng nội bộ được phê duyệt.
- Theo dõi danh sách phiên đăng nhập chủ động nhằm phát hiện thiết bị hoặc vị trí lạ.
- Thực hiện đăng xuất từ xa ngay khi phát hiện phiên truy cập đáng ngờ.
- Bắt buộc thay đổi mật khẩu định kỳ và không sử dụng chung tài khoản giữa các nhân viên.
2. Nhóm 2: Phân quyền nghe và tải ghi âm
Tiếp theo, việc tiếp cận file âm thanh cần được giới hạn đúng thẩm quyền công việc:
- Phân quyền chi tiết theo nhân viên để xem hoặc nghe file ghi âm theo cấp dưới thay vì toàn bộ.
- Khóa tính năng tải file ghi âm về máy cá nhân đối với nhân viên trực tiếp nghe thoại.
- Bật lưu vết nhật ký để theo dõi lịch sử chỉnh sửa thông tin và cấu hình cuộc gọi.
- Cài đặt tính năng chặn cuộc gọi quấy rối nhằm ngăn các số lạ làm gián đoạn kênh liên lạc.
Chẳng hạn, trên giao diện quản trị OMIZCC, nhà quản trị có thể tùy biến quyền nghe ghi âm theo từng cấp bậc. Tính năng này giúp hạn chế tình trạng nhân sự tiếp cận dữ liệu ngoài phạm vi phụ trách. Nhờ đó, rủi ro lộ lọt nội dung nhạy cảm giảm đi rõ rệt.
3. Nhóm 3: Bảo vệ kết nối API và webhook
Mặt khác, các luồng dữ liệu truyền qua cổng lập trình cần tuân thủ tiêu chuẩn an toàn kỹ thuật:
- Lưu trữ API key trên máy chủ nội bộ an toàn và tuyệt đối không nhúng vào mã nguồn giao diện.
- Sử dụng Access Token có thời hạn hết hạn sau 24 giờ để giảm thiểu rủi ro khi bị lộ mã truy cập.
- Cấu hình webhook cuộc gọi chỉ đẩy kết quả về đúng địa chỉ máy chủ do doanh nghiệp kiểm soát.
- Kiểm tra nguồn gửi trước khi ghi dữ liệu nhận từ webhook vào cơ sở dữ liệu của doanh nghiệp.
Cụ thể, Access Token của API OMIZCC hết hạn sau 24 giờ. Cơ chế này giúp giảm rủi ro khi mã truy cập bị lộ. Đồng thời, doanh nghiệp chủ động kiểm soát địa chỉ webhook tiếp nhận dữ liệu.
4. Nhóm 4: Quản trị con người và quy trình
Sau đó, quy chuẩn vận hành nội bộ đóng vai trò then chốt trong việc duy trì an toàn hệ thống:
- Ban hành cam kết bảo mật thông tin khách hàng trong hợp đồng lao động của toàn bộ nhân sự CSKH.
- Định kỳ đào tạo nhận thức về an toàn thông tin và các hình thức lừa đảo qua mạng cho nhân viên.
- Thiết lập quy trình bàn giao và thu hồi quyền truy cập bắt buộc trong ngày nhân sự rời vị trí.
- Thực hiện rà soát định kỳ danh sách tài khoản đang kích hoạt vào ngày cuối mỗi tháng.
>>> Xem thêm: Tích hợp CRM với tổng đài 2026: cuộc gọi chăm sóc khách hàng qua API vận hành thế nào
IV. Ai giữ chìa khoá: phân vai trong đội CSKH
Việc phân chia quyền hạn rõ ràng giúp ngăn chặn việc lạm quyền trong vận hành hằng ngày. Mỗi vị trí trong bộ phận chỉ nên tiếp cận lượng thông tin tối thiểu cần thiết. Do đó, ma trận phân quyền là công cụ quản trị không thể thiếu.
| Vai trò | Được làm | Không nên được làm |
|---|---|---|
| Chủ doanh nghiệp hoặc quản trị viên | Cấu hình toàn hệ thống, quản lý tài khoản, xem log kiểm toán, phân quyền nhân sự | Chia sẻ tài khoản quản trị tối cao cho nhân viên khác dùng chung |
| Trưởng nhóm CSKH | Xem lịch sử, nghe ghi âm của thành viên trong nhóm, đánh giá chất lượng cuộc gọi | Tải hàng loạt file ghi âm về máy cá nhân hoặc xem dữ liệu của nhóm khác |
| Tổng đài viên | Tiếp nhận và thực hiện cuộc gọi, xem lịch sử cá nhân, ghi chú thông tin khách hàng | Nghe lại ghi âm của đồng nghiệp, tải file âm thanh hoặc chỉnh sửa cấu hình hệ thống |
| Kỹ thuật tích hợp (IT) | Tạo và cấu hình API key, cài đặt địa chỉ webhook, kiểm tra lỗi kết nối mạng | Nghe nội dung đàm thoại hoặc trích xuất danh sách khách hàng phục vụ mục đích riêng |
Thực tế, quản trị đòi hỏi doanh nghiệp phải áp dụng nguyên tắc đặc quyền tối thiểu. Việc này đảm bảo nếu một tài khoản bị chiếm đoạt thì thiệt hại vẫn nằm trong tầm kiểm soát. Ngoài ra, việc phân vai rành mạch giúp nâng cao trách nhiệm giải trình của từng nhân sự.
V. Khi nhân viên nghỉ việc hoặc nghi lộ dữ liệu: 6 bước xử lý
Khi phát hiện dấu hiệu bất thường, tốc độ phản ứng quyết định mức độ tổn thất của tổ chức. Nhà quản trị không nên hoảng loạn mà cần bám sát quy trình chuẩn. Quy trình này giúp khôi phục trạng thái bảo mật cuộc gọi nhanh chóng.
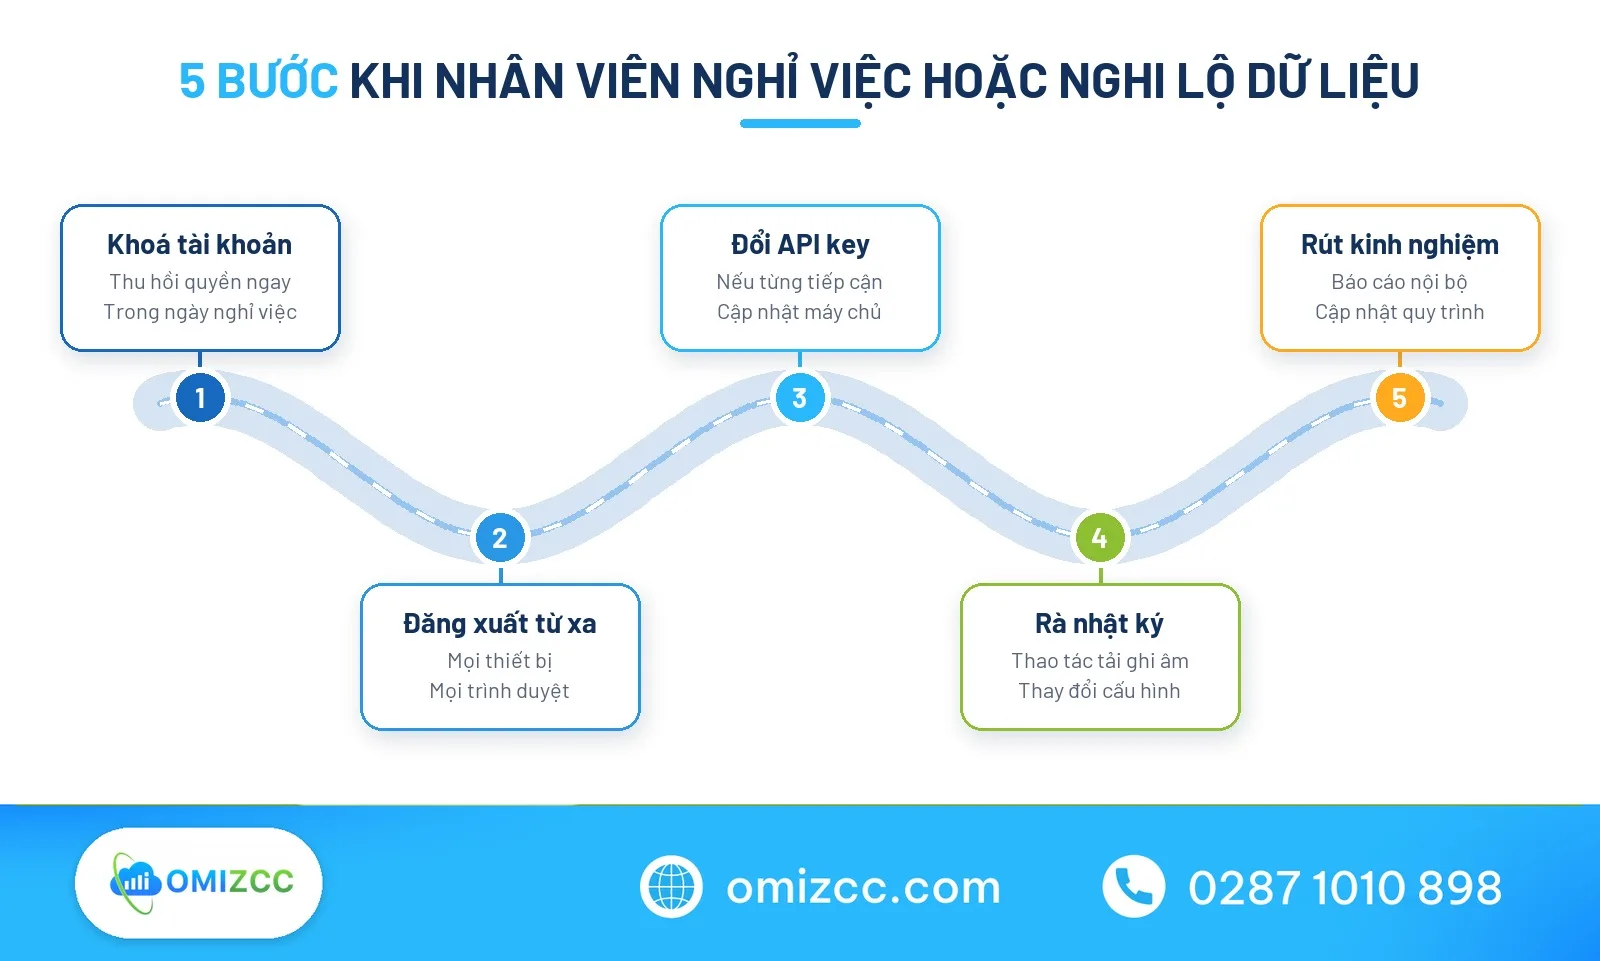
1. Khóa tài khoản ngay lập tức
Thu hồi quyền truy cập của nhân viên trên bảng điều khiển tổng đài ngay khi nhận thông báo nghỉ việc hoặc phát hiện hành vi nghi vấn.
2. Đăng xuất từ xa mọi phiên
Sử dụng công cụ quản trị để chấm dứt toàn bộ phiên làm việc đang hoạt động trên máy tính, điện thoại hoặc trình duyệt của nhân sự đó.
3. Thu hồi và đổi mới API key
Nếu nhân sự thuộc bộ phận kỹ thuật có tiếp cận mã khóa, quản trị viên cần tạo mã mới và cập nhật trên các máy chủ tích hợp.
4. Rà soát nhật ký kiểm toán (log)
Kiểm tra lịch sử truy cập, các thao tác tải file ghi âm hoặc thay đổi cấu hình trong khoảng thời gian liên quan.
5. Thông báo nội bộ theo quy định
Báo cáo sự việc lên ban lãnh đạo và thông tin cho các phòng ban liên quan theo đúng quy trình nội bộ của doanh nghiệp.
6. Đánh giá và rút kinh nghiệm
Xác định lỗ hổng trong quy trình khiến sự việc phát sinh và cập nhật chính sách bảo vệ dữ liệu để ngăn ngừa tái diễn.
Theo đó, doanh nghiệp cần tránh tự ý kết luận pháp lý khi chưa có ý kiến chuyên gia. Mọi hành động ứng phó cần tập trung vào việc ngăn chặn rò rỉ lan rộng. Đồng thời, toàn bộ bằng chứng kỹ thuật cần được bảo lưu nguyên vẹn để phục vụ điều tra.
>>> Xem thêm: SLA call center 2026: đặt mục tiêu chăm sóc khách hàng qua điện thoại và đo bằng dữ liệu cuộc gọi
VI. Câu hỏi nên hỏi nhà cung cấp tổng đài cloud
Trước khi ký hợp đồng dịch vụ, doanh nghiệp cần thẩm định kỹ năng lực kỹ thuật của đối tác. Trách nhiệm bảo vệ dữ liệu thuộc về cả hai bên. Dưới đây là 6 câu hỏi trọng tâm mà bên mua cần đặt ra cho nhà cung cấp:
- Dữ liệu cuộc gọi và các file ghi âm của doanh nghiệp được lưu trữ tại đâu?
- Thời gian lưu trữ dữ liệu tối đa là bao lâu và cơ chế xóa vĩnh viễn được thực hiện thế nào?
- Những nhân sự nào phía nhà cung cấp có quyền tiếp cận dữ liệu của khách hàng khi hỗ trợ kỹ thuật?
- Hệ thống có cung cấp nhật ký thao tác đầy đủ để doanh nghiệp tự giám sát lịch sử truy cập không?
- Quy trình trích xuất và bàn giao dữ liệu diễn ra như thế nào khi hai bên chấm dứt hợp đồng?
- Quy trình phối hợp và thời gian phản hồi khi xảy ra sự cố kỹ thuật hoặc nghi ngờ lộ dữ liệu ra sao?
Do đó, việc làm rõ các cam kết này trong hợp đồng giúp giảm thiểu tranh chấp về sau. Doanh nghiệp cần văn bản hóa mọi điều khoản kỹ thuật thay vì tin tưởng lời hứa miệng. Ngoài ra, đây cũng là căn cứ để đánh giá mức độ uy tín của đối tác cung cấp dịch vụ.
VII. Câu hỏi thường gặp về bảo mật cuộc gọi
1. Doanh nghiệp có cần lưu trữ file ghi âm vô thời hạn không?
Không, doanh nghiệp không nên lưu trữ file ghi âm vô thời hạn vì làm tăng chi phí và rủi ro rò rỉ. Thay vào đó, thời hạn lưu trữ nên dựa trên quy định nội bộ do doanh nghiệp tự đặt. Khi hết thời hạn cần thiết, dữ liệu nên được xóa bỏ theo quy trình chuẩn.
2. Tổng đài viên có cần quyền tải file ghi âm về máy tính cá nhân không?
Thông thường, tổng đài viên tuyến đầu không cần quyền tải file ghi âm về máy cá nhân. Nhân sự chỉ cần quyền nghe trực tiếp trên trình duyệt hoặc ứng dụng để phục vụ nghiệp vụ. Việc chặn quyền tải về giúp ngăn ngừa nguy cơ nhân viên mang dữ liệu ra ngoài.
3. Bao lâu thì doanh nghiệp nên thay đổi API key của tổng đài một lần?
Chu kỳ thay đổi mã khóa phụ thuộc vào chính sách bảo mật nội bộ của từng tổ chức. Tuy nhiên, doanh nghiệp nên đổi ngay lập tức khi có nhân sự kỹ thuật quản lý mã nghỉ việc. Ngoài ra, việc dùng token tự hết hạn sau 24 giờ sẽ giúp giảm bớt rủi ro lộ mã.
4. Khi nào doanh nghiệp nên áp dụng giới hạn địa chỉ IP truy cập?
Doanh nghiệp nên bật giới hạn IP khi đội ngũ CSKH làm việc cố định tại văn phòng. Tính năng này ngăn chặn đăng nhập từ các mạng lạ ngoài phạm vi kiểm soát của tổ chức. Trong trường hợp làm việc từ xa, đơn vị cần thiết lập mạng riêng ảo trước khi truy cập tổng đài.
5. Luật Bảo vệ dữ liệu cá nhân tác động thế nào đến việc ghi âm cuộc gọi?
Luật đặt ra yêu cầu chặt chẽ hơn về trách nhiệm bảo vệ thông tin của khách hàng. Nhiều doanh nghiệp chọn phát lời thông báo ghi âm ở đầu cuộc gọi để minh bạch với khách. Ngoài ra, nhà quản trị nên chủ động tham vấn bộ phận pháp chế để chuẩn hóa quy trình theo đúng luật.
VIII. Bảo vệ dữ liệu tổng đài từ ý thức vận hành
Nhìn chung, bảo mật cuộc gọi là câu chuyện về quyền hạn và thói quen hằng ngày hơn là máy chủ. Công nghệ đám mây mang lại sự linh hoạt nhưng đòi hỏi kỷ luật vận hành nghiêm ngặt. Việc bảo vệ dữ liệu chỉ thành công khi mỗi cá nhân đều tuân thủ nguyên tắc an toàn.
Bước sang năm 2027, khách hàng và đối tác sẽ hỏi kỹ hơn về cách doanh nghiệp giữ dữ liệu. Các nền tảng như OMIZCC cung cấp công cụ phân quyền chi tiết. Tuy nhiên, hiệu quả phụ thuộc vào quản trị nội bộ. Do đó, doanh nghiệp chủ động chuẩn hóa quy trình an toàn ngay hôm nay sẽ nắm giữ lợi thế cạnh tranh bền vững.
Thông tin chi tiết xin vui lòng liên hệ:
OMIZCC – Giải pháp cuộc gọi chăm sóc khách hàng trên nền tảng đám mây
- Website: https://omizcc.com/
- Hotline: 0287 1010 898
CÔNG TY TNHH CÔNG NGHỆ VIHAT
- VP trụ sở: Tòa nhà ViHAT – 140-142 Đường số 2 – Khu nhà ở Vạn Phúc 1, Phường Hiệp Bình, TP. HCM.
- VP chi nhánh Hà Nội: Tầng 6, Tòa nhà An Hưng, số 85-87 Hoàng Quốc Việt, Phường Nghĩa Đô, Hà Nội.
- VP Chi nhánh Cambodia: Thida Rath #154 St.33MC, Sangkat Steung Meanchey, Khan Mean Chey Phnom Penh.